عبارة «يحتاج مليار سنة لكسره» تبدو مطمئنة، لكن الرقم لا يعني شيئاً إلا إذا عرفت من يخمّن وبأي سرعة. يشرح هذا الدليل الفكرة وراء فاحص قوة كلمة المرور.
تخمينات لا حروف
لا يجرّب المهاجم كل التركيبات بالترتيب. يجرّب أولاً كلمات المرور الأكثر احتمالاً: المسرّبة، والكلمات الشائعة، والأسماء، وأنماط لوحة المفاتيح مثل qwerty، والتواريخ، وما فيها تعديلات صغيرة مثل P@ssw0rd. وقوة كلمة المرور بقدر عدد التخمينات اللازمة للوصول إليها، وكلمة المرور المتوقعة يُوصل إليها مبكراً.
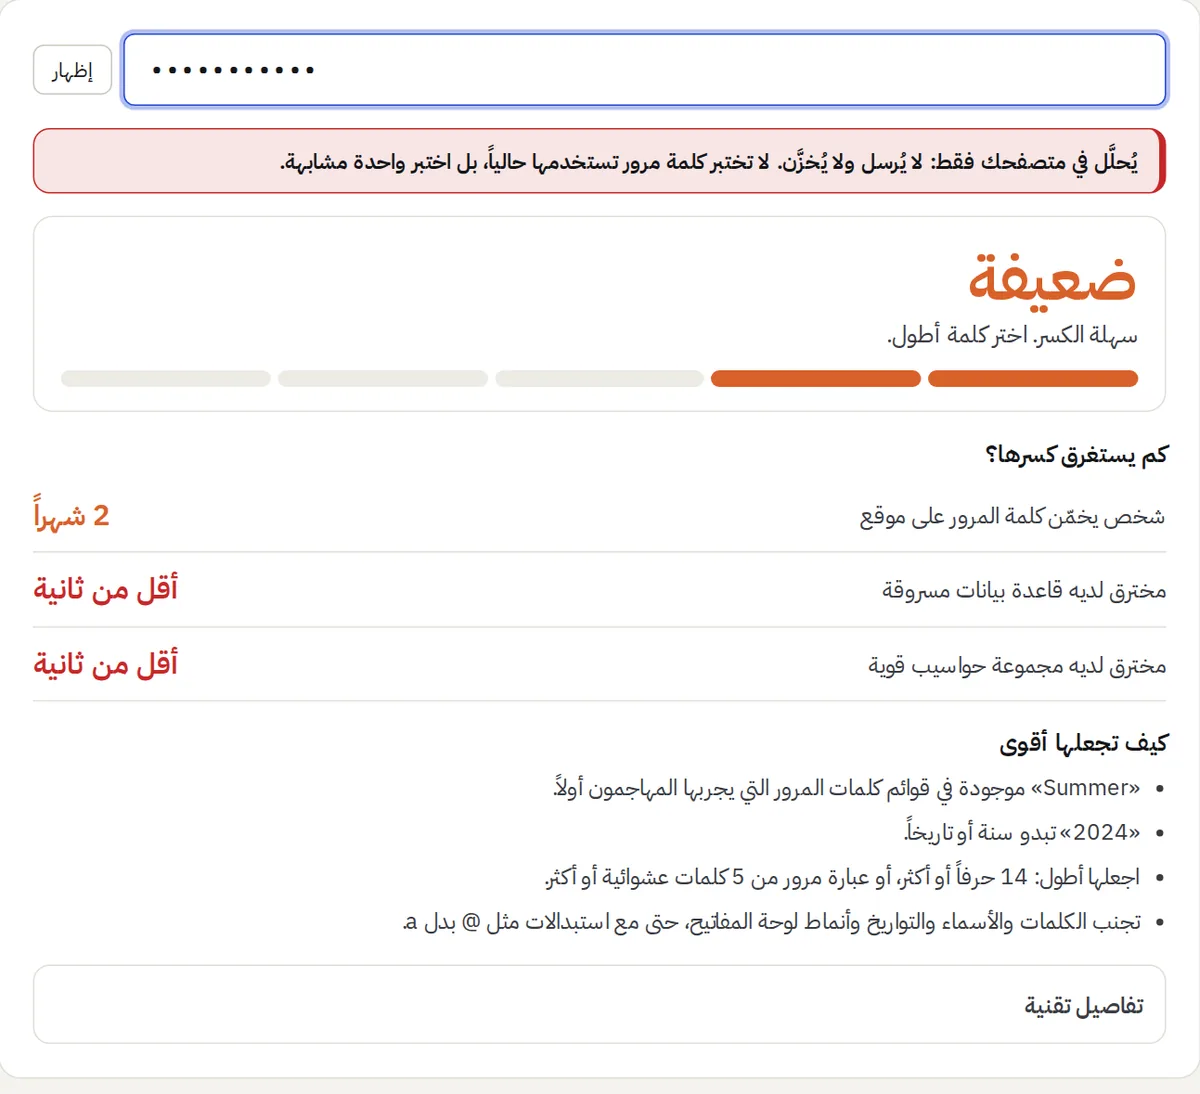
خمسة مهاجمين وخمس سرعات
يبسّط الفاحص الأمر ويعرض ثلاثة منهم بكلمات واضحة: شخص يخمّن على موقع، ومخترق لديه قاعدة بيانات مسروقة، ومخترق لديه مجموعة حواسيب قوية. وهؤلاء الخمسة جميعاً للمرجع.
- موقع يحدّ المحاولات: نحو 100 تخمين في الساعة. حتى كلمة المرور المتوسطة تدوم طويلاً هنا.
- موقع بلا حد: نحو 10 تخمينات في الثانية.
- هجوم دون اتصال على تجزئة بطيئة مثل bcrypt: نحو 10 آلاف في الثانية.
- هجوم دون اتصال على تجزئة سريعة مثل MD5: نحو 10 مليارات في الثانية.
- مجموعة كسر ضخمة: نحو تريليون في الثانية.
تحدث الثلاثة الأخيرة بعد تسرّب البيانات، حين يملك المهاجمون التجزئات المخزّنة ويخمّنون بأقصى سرعة دون حدود. ولهذا يقيّم الفاحص كلمات المرور أمام الهجوم السريع دون اتصال.
ما الذي يجعل كلمة المرور تدوم
- الطول. كل حرف إضافي يضاعف الاحتمالات. استهدف 14 حرفاً عشوائياً أو أكثر، أو 5 كلمات عشوائية أو أكثر.
- العشوائية. اختر المحارف أو الكلمات بمولّد لا بيدك. فالناس متوقعون.
- عدم إعادة الاستخدام. كلمة مرور واحدة مسرّبة تفتح كل الحسابات التي تشاركها.
أنشئ واحدة في ثوانٍ بـمولّد كلمات المرور واحفظها في مدير كلمات المرور.