في هذه الصفحة
أنشئ طلب CSR ومفتاحاً خاصاًاقرأ أي شهادة أو طلب CSRملف PFX لنظام Windows وPEM لنظام Linuxوأداتان أخريانطلب شهادة SSL أو تثبيتها أو تجديدها يعني عادةً بضعة أوامر OpenSSL تبحث عنها في كل مرة. خمس أدوات جديدة في قسم أدوات المطورين تنجز هذه المهام داخل المتصفح، ولأن المفاتيح تُنشأ على جهازك نفسه، فلا يُرفع مفتاحك الخاص إلينا ولا إلى أي جهة أخرى.
أنشئ طلب CSR ومفتاحاً خاصاً
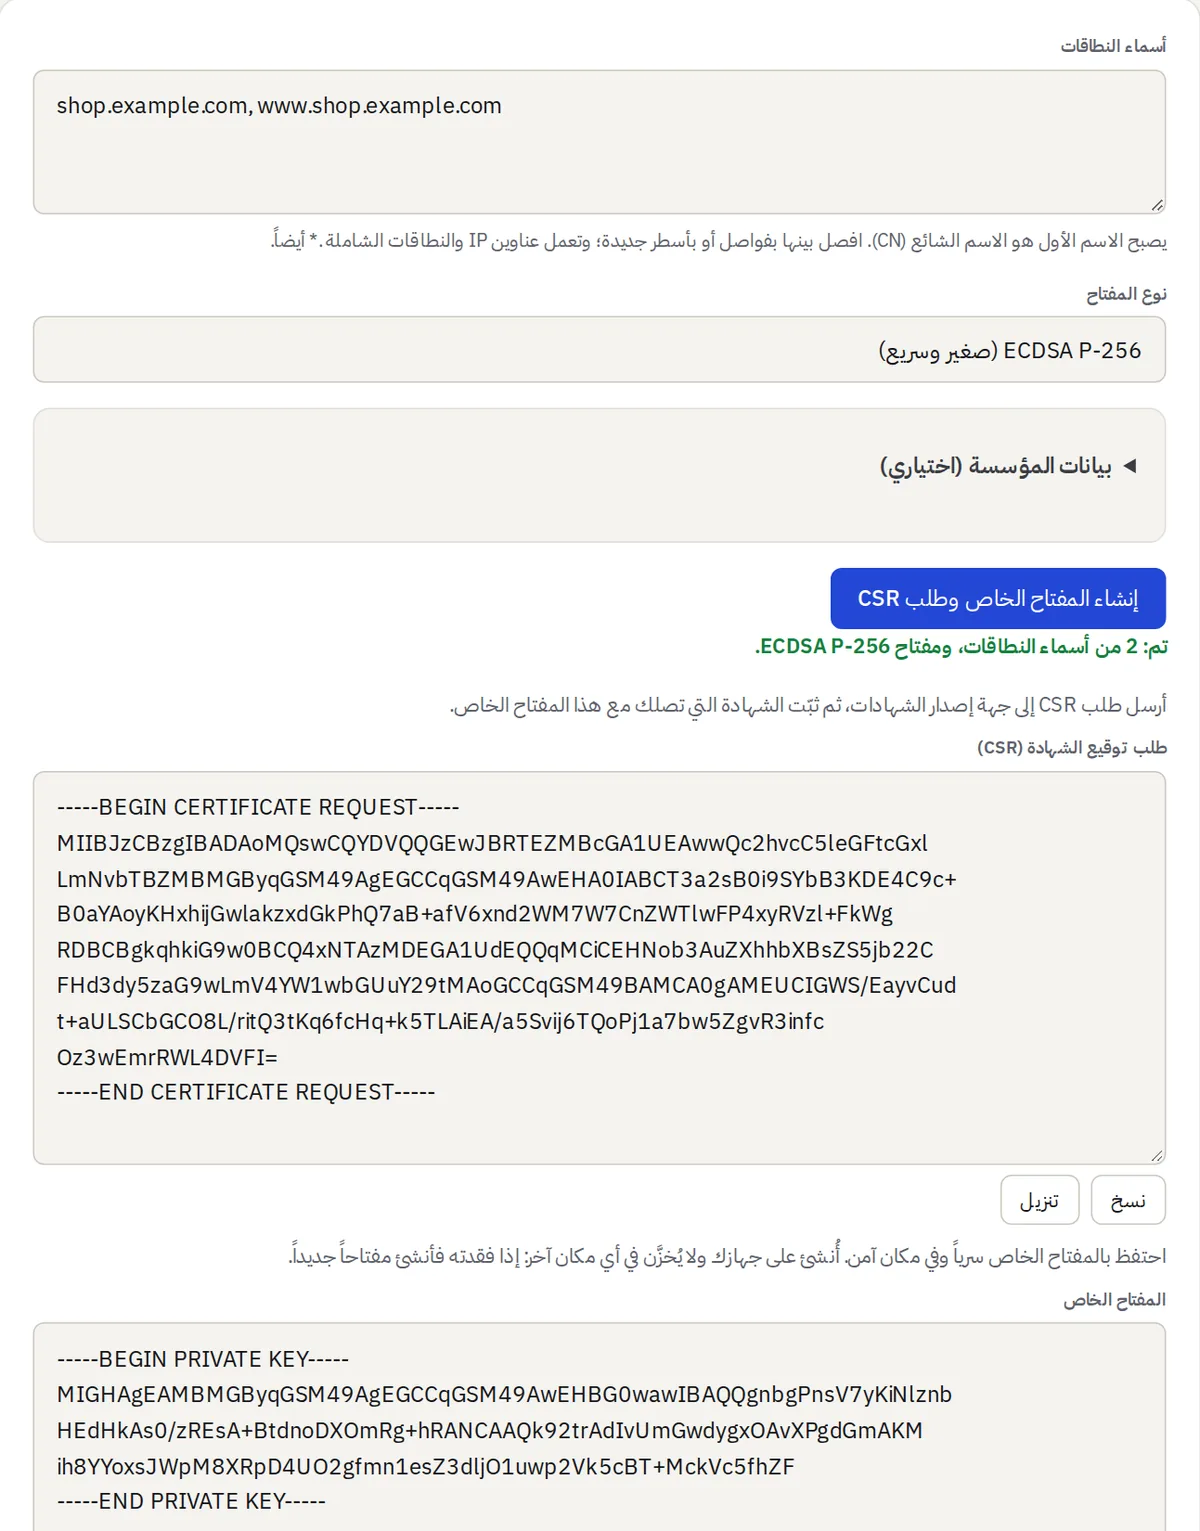
يأخذ مولّد CSR أسماء نطاقاتك (يصبح الأول هو الاسم الشائع، ويُضاف كل منها كاسم بديل SAN)، ونوع المفتاح (RSA 2048 أو 3072 أو 4096، أو ECDSA P-256 أو P-384)، وبيانات مؤسستك إن طلبتها جهة الإصدار. بنقرة واحدة تحصل على طلب CSR ترسله إلى جهة إصدار الشهادات، وعلى المفتاح الخاص لتحتفظ به. ونعرض أيضاً أمر OpenSSL المكافئ إن أردت أتمتة العملية لاحقاً.
اقرأ أي شهادة أو طلب CSR
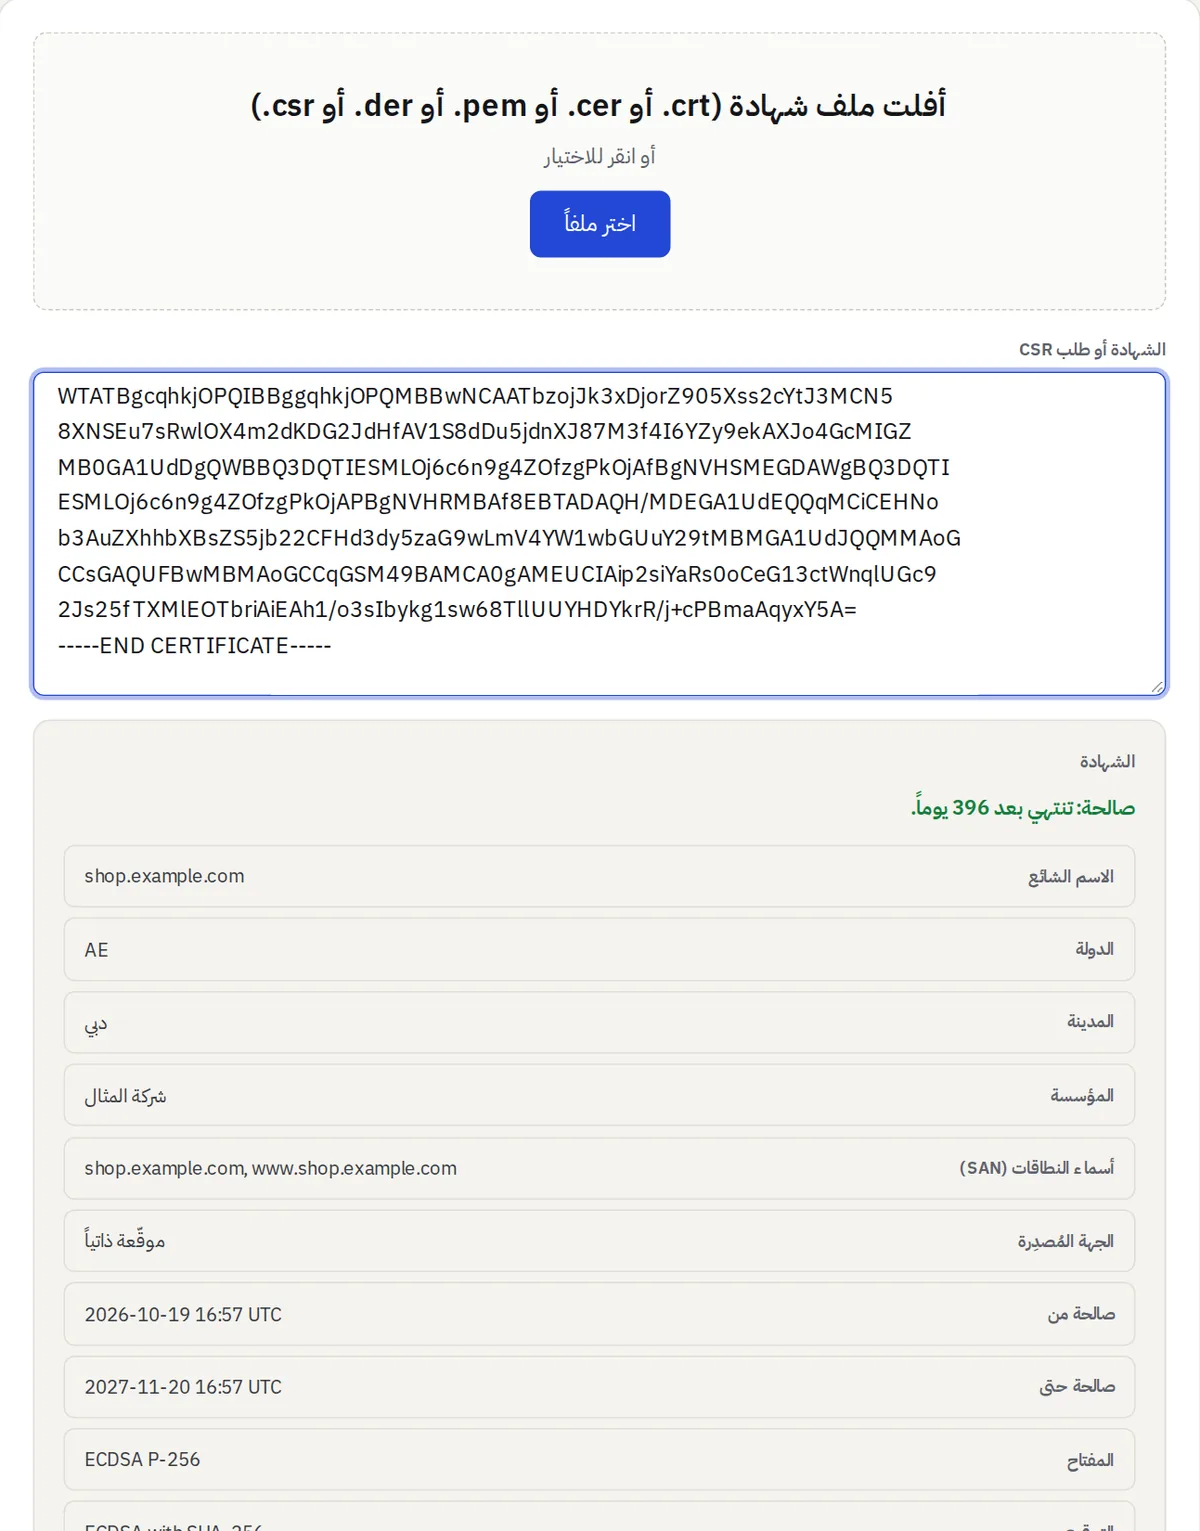
الصق شهادة أو سلسلة كاملة أو طلب CSR في أداة فك الشهادات وطلبات CSR، أو أفلت ملف .crt أو .cer أو .pem أو .der أو .csr. سترى النطاقات والجهة المُصدِرة والتواريخ والأيام المتبقية والمفتاح والتوقيع واستخدامات المفتاح والبصمات. وفي حالة طلب CSR تتحقق الأداة أيضاً من سلامة توقيعه.
ملف PFX لنظام Windows وPEM لنظام Linux
يجمع محوّل PFX / PEM الشهادة ومفتاحها والشهادات الوسيطة في ملف .pfx محمي بكلمة مرور لأنظمة IIS وWindows وAzure وJava، ويفك ملف .pfx ويعيده ملفات PEM لخوادم Nginx أو Apache. كما يحوّل بين PEM وDER. تستخدم ملفات PFX الجديدة تشفير AES-256، ويتيح خيار التوافق إنشاء ملفات يستوردها Windows Server 2016 وJava 8، وتُفتح أيضاً ملفات PFX القديمة المحمية بـ3DES أو RC2.
وأداتان أخريان
- مولّد الشهادات الموقّعة ذاتياً: شهادة ومفتاح لـlocalhost وخوادم الاختبار والأدوات الداخلية، بصلاحية من 30 يوماً إلى 10 سنوات.
- مطابقة مفتاح الشهادة: الصق مفتاحاً وطلب CSR وشهادة (يكفي أي اثنين) لتعرف إن كانت تنتمي إلى بعضها. إنها الإجابة السريعة عن خطأ «key values mismatch».